
Neredeyse her ay bir şirketin veritabanı sızdırılıyor. LinkedIn, Adobe, Canva, hatta bazı bankalar bile geçmişte veri sızıntısı yaşadı. Bu sızıntılarda milyonlarca kullanıcının e-posta adresi, şifresi ve bazen kimlik bilgileri internete düşüyor. Sorun şu ki çoğu kullanıcı kendi bilgilerinin bu listelerde olup olmadığını hiç kontrol etmiyor, çünkü böyle bir imkan olduğunu bilmiyor.
Oysa bu kontrolü yapmak ücretsiz ve birkaç saniye sürüyor.
Have I Been Pwned Nedir, Nasıl Kullanılır
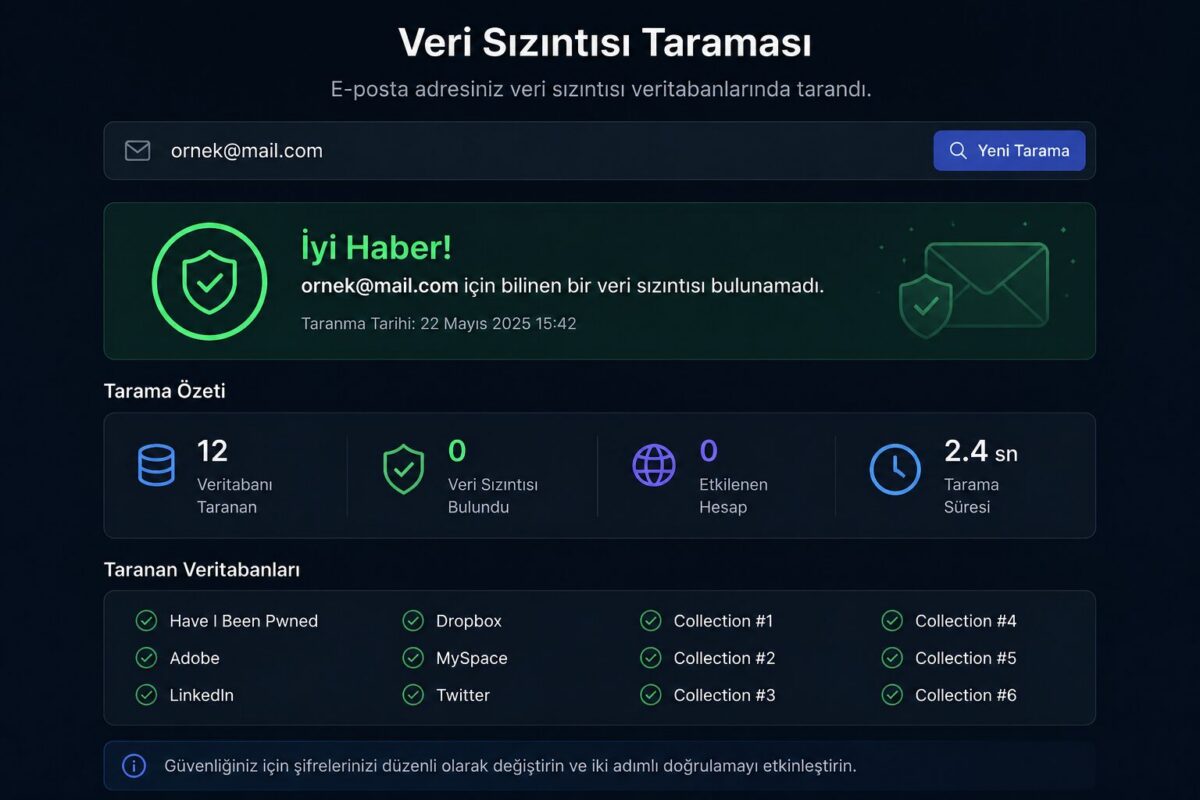
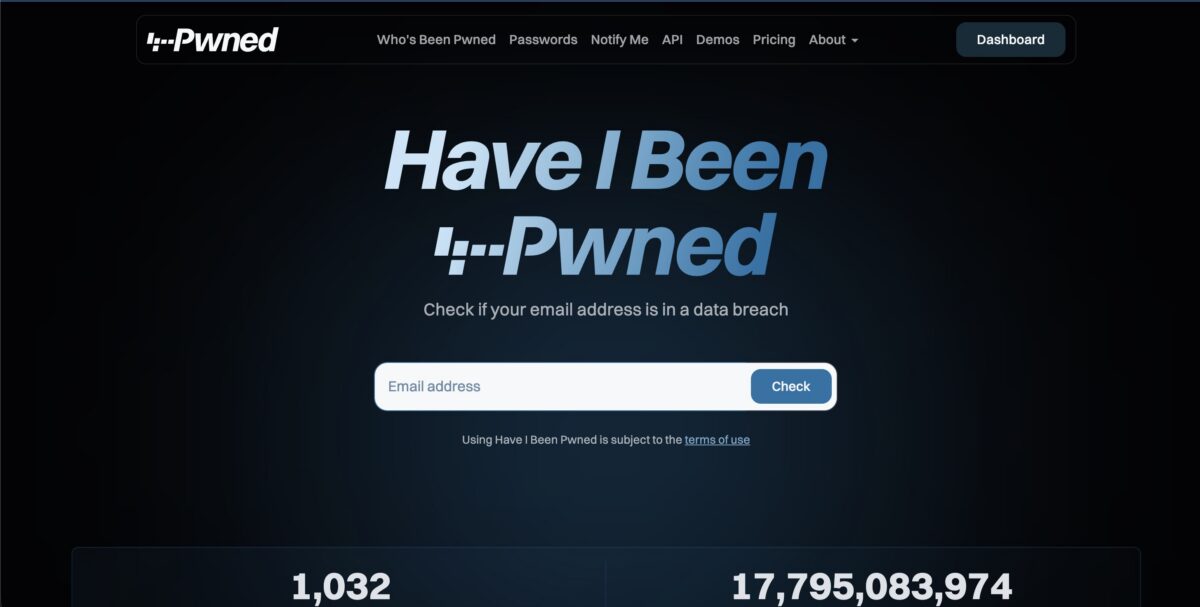
Have I Been Pwned (haveibeenpwned.com), güvenlik araştırmacısı Troy Hunt tarafından kurulan ve dünyadaki bilinen veri sızıntılarını topladığı bir veritabanı sunan ücretsiz bir servis. Siteye girip e-posta adresinizi yazdığınızda, o adresin hangi sızıntılarda geçtiğini, hangi bilgilerinizin (şifre, telefon numarası, adres gibi) ele geçirildiğini gösteriyor.
Kullanımı şöyle:
- haveibeenpwned.com adresine gidin.
- E-posta adresinizi arama kutusuna yazın.
- “pwned” (çalınmış) çıkarsa, hangi sitelerde ve ne zaman sızdırıldığınızı listeler.
- “Good news, no pwnage found” mesajı görürseniz o adresle ilgili bilinen bir sızıntı yok demektir.
Site aynı zamanda ücretsiz bir bildirim servisi de sunuyor. E-posta adresinizi “Notify me” bölümüne kaydettirirseniz, ileride yeni bir sızıntıda adresiniz çıkarsa size otomatik mail atıyor.
Tarayıcınızda Zaten Yerleşik Bir Kontrol Var
Çoğu kişi bilmiyor ama Google Chrome ve Firefox gibi tarayıcılar, kayıtlı şifrelerinizi otomatik olarak bilinen sızıntı listeleriyle karşılaştırıyor.
Chrome kullanıcıları için:
- Chrome ayarları içinde “Şifreler ve Otomatik Doldurma” bölümüne girin.
- “Google Şifre Yöneticisi”ni açın.
- “Şifre Kontrolü” seçeneğine tıklayın.
- Tarayıcı, kayıtlı tüm şifrelerinizi tarayıp hangilerinin sızıntıya karışmış olabileceğini, hangilerinin zayıf olduğunu ve hangilerinin birden fazla sitede tekrar kullanıldığını gösterir.
Firefox kullanıcıları benzer bir servise Firefox Monitor (monitor.firefox.com) üzerinden ulaşabilir.
Bu özellik önemli, çünkü sızıntı kontrolü sadece “hacklendim mi” merakını gidermiyor, aynı zamanda hangi hesaplarınızın risk altında olduğunu somut olarak gösteriyor.
Sızıntı Çıkarsa Ne Yapmalı
E-postanız veya şifreniz bir sızıntıda çıktıysa panik yapmanıza gerek yok, ama birkaç adımı atlamamak gerekiyor.
- İlgili sitedeki şifrenizi hemen değiştirin.
- Aynı şifreyi başka sitelerde de kullanıyorsanız oralarda da değiştirin. Şifre tekrarı, bir sızıntının etkisini onlarca hesaba yayan en büyük hata.
- Mümkün olan her yerde iki faktörlü kimlik doğrulamayı (2FA) açın.
- Bir şifre yöneticisi kullanmaya başlayın, böylece her site için ayrı ve karmaşık şifre üretmek zorunda kalmazsınız.
Sık Sorulan Sorular
Site, girilen e-posta adreslerini saklamıyor ve sadece karşılaştırma amacıyla kullanıyor. Güvenlik camiasında yaygın olarak referans gösterilen, ücretsiz ve güvenilir bir kaynak.
Yıllar önce kayıt olup unuttuğunuz bir hesap olabilir. Yine de şifrenizi başka yerlerde de kullanıyorsanız o şifreleri değiştirmeniz önerilir.
Evet. Bazı büyük sızıntılarda e-posta dışında telefon numarası, adres ve doğum tarihi gibi bilgiler de yer alabiliyor. Have I Been Pwned bu detayı hangi bilgilerin sızdığını göstererek belirtiyor.
Tek seferlik bir kontrol yeterli değil. Bildirim servisine kaydolmak, yeni bir sızıntı olduğunda otomatik haberdar olmanızı sağladığı için tekrar tekrar siteye girmekten daha pratik.
İlgili Yazılar
 Silinen Bir Web Sayfasını Yeniden Görmenin Yolu Var
 E-posta Adresinizi Hiç Değiştirmeden Spam’den Kurtulmanın Yolu
 Bilmeniz Gereken 10 Zoom Görgü Kuralı
 Bir Fotoğrafın Gerçek mi Sahte mi Olduğunu Anlamanın Yolu
 Eğitimden Eğlenceye: Blokzincir Teknolojisi
 Youtube Videolarının Pagespeed Insights Değerlerini Düşürmesi Sorunu
 Bir Linke Tıklamadan Önce Nereye Gittiğini Öğrenmenin Yolu
 Çektiğiniz Fotoğraf, Evinizin Adresini de Paylaşıyor Olabilir